Authenticator-da gördüyünüz altı rəqəmi birja sizə göndərmir. Onu telefonun özü hesablayır və bunun üçün yalnız iki şey lazımdır: qoşma anında bu telefona yazılmış gizli açar və telefonun bu andakı vaxtı. Birja da öz tərəfində eyni açarla və öz vaxtı ilə hesablayır; iki nəticə üst-üstə düşəndə giriş açılır. TOTP budur.
Deməli yoxlanan şey siqnal və ya “yenidən göndər” düyməsi deyil (bu ekranda o düymənin işi yoxdur), həmin hesablamanın dörd girişidir: hansı qeydi açmısınız, yəni açar doğru açardır; kodu göndərən anda o hələ etibarlı pəncərədə idi; telefonun vaxtı dəqiqdir; və birja indi məhz bu telefondakı açara bağlıdır. Aşağıdakı bölmələr bu dördünü bir-bir kənarlaşdırır.
Ondan əvvəl bir şeyi dəqiqləşdirin: səhifə həqiqətən Authenticator kodu istəyir? Eyni görünən altı rəqəmli xana SMS kodunu, e-poçt kodunu və ya Authenticator kodunu qəbul edə bilər. SMS və ya e-poçt ümumiyyətlə gəlmirsə, bu ayrı problemdir; qeydiyyat kodu gəlməyəndə yoxlama ardıcıllığına keçin.
Birdəfəlik kod qısa vaxtda istifadə oluna bilər; qoşma QR kodu və gizli açar isə başqa cihazda gələcək kodları yaratmağa imkan verir. Rəsmi dəstək xəta mətnini və cihaz məlumatını istəyə bilər, amma söhbət, telefon və ya uzaqdan idarəetmə ilə bu sirləri tələb etməməlidir.
Əvvəl hansı vəziyyətdə olduğunuzu müəyyən edin
“Kod səhvdir”, “qeyd itib” və “telefon əlimdə deyil” eyni nasazlıq deyil. Düzgün yol ekranda baş verən faktla seçilir.
| Gördüyünüz vəziyyət | Əsas ehtimal | İlk addım |
|---|---|---|
| Kod görünür, birja qəbul etmir | Səhv hesab qeydi, vaxtı bitmək üzrə olan kod, cihaz saatı və ya köhnə 2FA bağlantısı. | Aşağıdakı 1–4-cü addımları sırayla yoxlayın. |
| Birja qeydi tətbiqdə yoxdur | Başqa Google hesabı, köçürülməmiş köhnə telefon və ya silinmiş qeyd. | Yeni eyniadlı qeyd yaratmayın; köhnə cihazı və sinxronizasiya hesabını yoxlayın. |
| Telefon itib və ya açılmır | İkinci faktora giriş itirilib. | Ehtiyat üsulu və ya birjanın rəsmi hesab bərpasından istifadə edin. |
| SMS və e-poçt gəlmir | Bu, TOTP kod problemi deyil. | Göndərilmə kanalını ayrıca yoxlayın. |
1. Doğru birja hesabının qeydini seçin
Authenticator-da eyni platforma üçün bir neçə qeyd ola bilər. Platforma adı ilə yanaşı e-poçt və ya telefonun maskalanmış hissəsini də hesabınızla tutuşdurun.
- Kod sahəsinin adını oxuyun. SMS, e-poçt, vəsait parolu və ehtiyat kodunu TOTP sahəsinə yazmayın.
- Eyniadlı qeydləri silmədən ayırın. Köhnə qeyd rəqəm yaratsa da birja onu qəbul etməyə bilər.
- Kodu bir dəfə əl ilə daxil edin. Avtomatik doldurma və mübadilə buferi köhnə kodu və ya artıq boşluğu daşıya bilər.
- Yalnız yoxlanmış rəsmi səhifədə sınayın. Şübhəli link açmısınızsa, dayanıb rəsmi domeni müstəqil yoxlayın.
2. Yeni kod dövrünü gözləyin
Geri sayımın sonuna yaxın kodu göndərməyin. Sahəni təmizləyin, növbəti kod görünəndə onu bir dəfə daxil edin və nəticənin vaxtını qeyd edin.
RFC 6238 TOTP-ni vaxt addımı ilə hesablanan birdəfəlik parol kimi təsvir edir və standart seçim kimi 30 saniyəlik addımı tövsiyə edir. Birja kodu serverə çatanda artıq növbəti dövr başlayıbsa, düzgün rəqəm də rədd edilə bilər. Bununla belə, bütün birjaların neçə qonşu dövrü qəbul etdiyini fərz etmək olmaz.
3. Telefonun tarix, saat və saat qurşağını avtomatik edin
Google-un cari təlimatına görə Authenticator 7.0 tətbiqdaxili vaxt düzəlişindən istifadə etmir; vaxt əməliyyat sistemindən götürülür. Telefon ayarlarında avtomatik tarix-saatı və düzgün saat qurşağını açın.
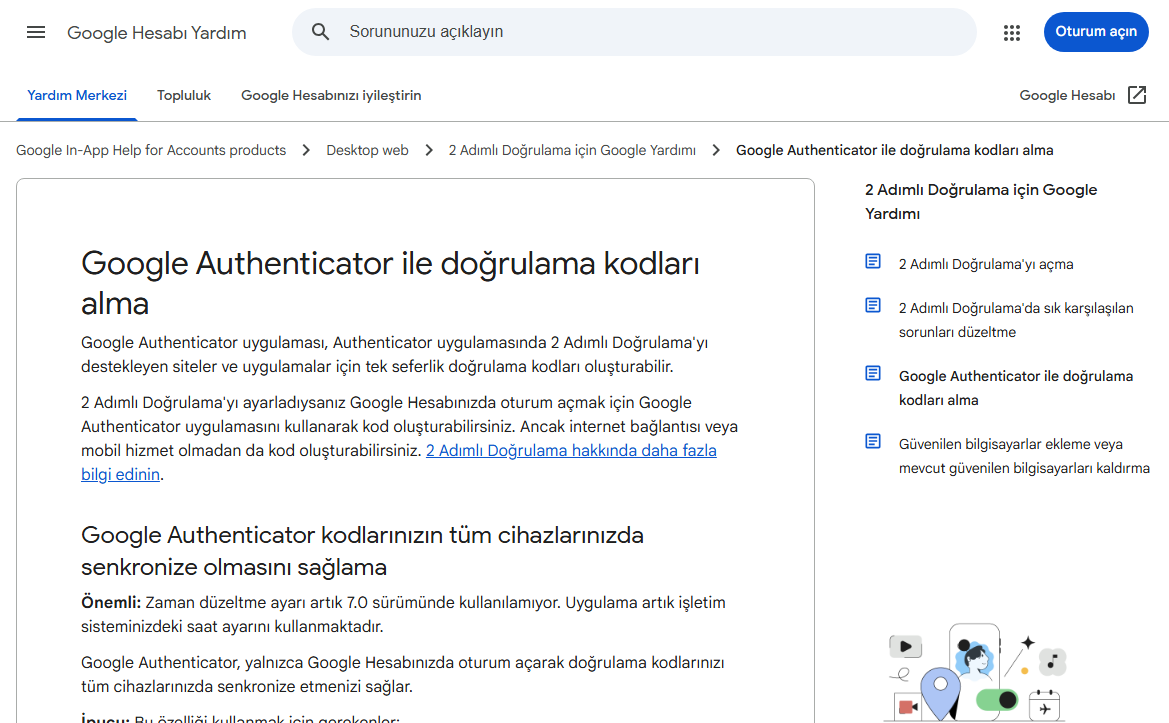
Köhnə videolarda “Time correction for codes” və “Sync now” menyusu göstərilə bilər; 7.0 və sonrakı versiyada həmin yol görünməyə bilər. Android-də və iPhone-da menyu adları sistem versiyasına görə dəyişir. Tarixi və saatı avtomatik edin, saat qurşağının Bakıdakı cari vaxtla uyğun olduğunu yoxlayın, sonra Authenticator və birja tətbiqini tam bağlayıb yenidən açın.
4. Köhnə 2FA bağlantısını yoxlayın
Vaxt düzdürsə, amma yalnız bir birjada bütün kodlar rədd edilirsə, telefondakı qeydin birjanın hazırkı gizli açarı ilə eyni olmaması mümkündür.
Telefon dəyişib: köhnə cihazda qeydin qalıb-qalmadığını və yeni cihazda hansı Google hesabının seçildiyini yoxlayın.
İki eyniadlı qeyd var: əvvəl heç birini silməyin; hesab işarəsi və bağlanma tarixçəsi ilə ayırın.
2FA sıfırlanıb: köhnə qeyd rəqəm yaratsa da, yalnız son rəsmi bağlama zamanı verilən gizli açar uyğun ola bilər.
Kodlar itib: Google hesabından çıxış və ya “hesabsız istifadə” rejimi fərqli qeyd dəstini göstərə bilər.
5. Mövcud giriş sessiyasını saxlayıb rəsmi bərpaya keçin
Doğru qeyd, yeni dövr və avtomatik vaxt yoxlanıbsa, ardıcıl sınaqları dayandırın. Açıq qalan etibarlı sessiyanı bağlamayın; oradan təhlükəsizlik ayarını və rəsmi dəstək girişini tapmaq mümkün ola bilər.
Coinbase başqa qeydiyyatlı üsul və ya hesab bərpasını, Kraken isə ən yeni kod və cihaz vaxtından sonra 2FA dəstək sorğusunu göstərir. OKX-də “Unable to verify?” bölməsindən sıfırlama yolu var. Menyu və şəxsiyyət yoxlaması birjaya görə dəyişir.
OKX-in rəsmi yardım səhifəsində Authenticator dəyişdirildikdən sonra 24 saat çıxarış və mövcud olduğu yerlərdə P2P məhdudiyyəti göstərilir. Bu, başqa birjanın müddəti deyil. SMS, Telegram və ya “ödənişlə kilidi açırıq” mesajından bərpa başlamayın.
Dəstək sorğusuna nə əlavə etmək olar?
Xətanın vaxtını, cihazı və yoxladığınız addımları göstərin; hesab sirrini ötürməyin.
| Əlavə etmək olar | Heç vaxt göndərməyin |
|---|---|
| Xəta mətni, tarix-saat və saat qurşağı | Cari və ya əvvəlki altı rəqəmli kod |
| Telefon modeli, sistem və tətbiq versiyası | Qoşma və ixrac QR kodu, gizli açar |
| Telefon və 2FA dəyişikliklərinin tarixçəsi | Parol, ehtiyat kodu və e-poçt kodu |
| Vaxt və hesab qeydi üzrə tamamlanan yoxlamalar | Seed phrase, private key və uzaqdan giriş |
Görüntüdə e-poçt, telefon, şəxsiyyət məlumatı, balans və cihaz siyahısı görünürsə, onları örtün. Şəxsi hesaba yazan “dəstək əməkdaşı” uzaqdan idarəetmə və ya pul kisəsinin sirrini istəyirsə, saxta dəstək yoxlamasına keçin.
Nə vaxt təkrar yox, bərpa seçilməlidir?
Doğru hesab qeydi, tam yeni kod dövrü, avtomatik cihaz vaxtı və rəsmi giriş səhifəsi yoxlanıb, kod yenə rədd edilirsə, növbəti təhlükəsiz addım başqa qeydiyyatlı faktor və ya rəsmi hesab bərpasıdır.
Müvəqqəti kilid və ya gözləmə mesajı varsa, həmin göstərişə əməl edin; forumdakı müddəti öz hesabınıza tətbiq etməyin. Bərpadan sonra yeni faktoru və ehtiyat üsulu sınayın, yalnız sonra köhnə qeydi silin. Daha geniş qoruma üçün parol və MFA qatlarını yoxlayın.
Tez-tez verilən suallar
Google Authenticator internet olmadan kod yaradır?
Bəli, TOTP kodu cihazdakı gizli açar və vaxt əsasında lokal yaradılır. İnternetin olmaması kod istehsalını dayandırmır, amma kodu birjaya göndərmək üçün əlaqə, cihazda isə düzgün vaxt lazımdır.
Authenticator 7.0-da vaxt düzəlişi niyə görünmür?
Google-un cari yardımına görə 7.0 versiyasında tətbiqdaxili vaxt düzəlişi yoxdur; tətbiq əməliyyat sisteminin vaxtından istifadə edir. Telefonun avtomatik tarix, saat və saat qurşağı ayarlarını yoxlayın.
Köhnə Authenticator qeydini silib yenidən QR kodunu skan edə bilərəm?
Yeganə işlək qeydinizdirsə, rəsmi bərpa və ya başqa giriş üsulu hazır olmadan silməyin. Köhnə qeydi silmək birjada yeni gizli açar yaratmır; yeni QR kod yalnız rəsmi 2FA qoşma və ya sıfırlama prosesindən alınır.
Dəstəyə hansı ekran görüntüsünü göndərmək olar?
Yalnız xəta mətni, tarix-saat, cihaz və tətbiq versiyası görünən, şəxsi məlumatları örtülmüş görüntü göndərin. Cari kodu, QR kodu, gizli açarı, bərpa kodunu, parolu və pul kisəsinin bərpa ifadəsini paylaşmayın.
Telefonu dəyişməkdən əvvəl nə etmək lazımdır ki, bu mərhələdə qalmayasınız?
Köhnə telefon hələ açılırsa və Authenticator işləyirsə, işi orada bitirmək sonradan bərpa etməkdən asandır. Hər qeydin hansı platformaya və hansı hesaba aid olduğunu bir-bir yoxlamaq, hər platformanın rəsmi təlimatı ilə köçürməni ya yenidən qoşmanı tamamlamaq, sonra bərpa kodları və ya passkey kimi digər faktorların işlədiyini təsdiqləmək tövsiyə olunur. Köhnə telefonu yalnız bundan sonra sıfırlayın və ya təhvil verin.
Bir birja hesabına eyni vaxtda iki Authenticator qoşmaq olar?
Bunu platforma müəyyən edir, ümumi cavab yoxdur. Bəzi platformalar yalnız bir TOTP qeydinə icazə verir, bəziləri əlavə olaraq passkey, fiziki təhlükəsizlik açarı və ya bərpa kodları təklif edir. Hesaba girdikdən sonra təhlükəsizlik ayarları səhifəsində faktiki olaraq hansı seçimlərin olduğunu əsas götürün; təxminə və kənar təlimata arxalanmayın.
Bərpa kodlarını itirmişəm; özüm yenisini yarada bilərəm?
Bərpa kodları adətən yalnız hesabın təhlükəsizlik ayarları səhifəsindən yenidən yaradılır — dəstək əməkdaşı və ya kənar şəxs onları vermir. Platforma yaratmadan əvvəl köhnə dəstin etibarsız olub-olmayacağını izah edir; o izahı sonadək oxuyun. Sizə “universal bərpa kodu” təklif edən hər kəs saxtadır. Bərpa kodlarını giriş parolu ilə eyni yerdə saxlamayın.
Rəsmi mənbələr və yoxlama girişləri
Mənbələr 2026-08-22-də yoxlanıb. Menyu, bərpa tələbi və gözləmə müddəti dəyişə bilər; əməliyyatdan əvvəl cari rəsmi səhifəni açın.